



Trebuie să însemne și că cetățenii au mai mult control asupra felului în care statul le folosește.
Când mergem la primărie, la medic, când înscriem copilul la școală sau avem de rezolvat ceva cu ANAF, statul colectează și prelucrează o mulțime de informații despre noi.
Numele, CNP-ul, adresa, veniturile, proprietățile, situația familială și, în anumite sisteme, chiar datele medicale.
Este normal ca instituțiile să aibă acces la informațiile de care au nevoie pentru a-și face treaba, în condițiile legii. De fapt, de ani de zile vorbim despre cât de important este ca instituțiile să comunice între ele, astfel încât cetățeanul să nu mai fie obligat să plimbe hârtii de la un ghișeu la altul.
Dar există o parte a acestei discuții despre care vorbim mult prea puțin.
Dacă statul poate afla atât de multe lucruri despre mine, eu de ce nu pot verifica la fel de simplu cine mi-a consultat datele și în ce scop?
Nu mă refer la informații clasificate, anchete sau alte situații în care legea impune restricții justificate. Mă refer la accesările obișnuite, făcute de instituțiile publice în activitatea lor de zi cu zi.
Cine a verificat datele mele de domiciliu? Ce instituție a solicitat informații despre mine? De ce au fost necesare? Și ce pot face dacă suspectez că cineva le-a accesat fără un motiv legitim?
Mi se pare firesc să putem răspunde acestor întrebări.
Avem drepturi. Dar cât de simplu le putem exercita?
De aproape un deceniu, GDPR ne oferă drepturi importante privind accesul la datele personale, rectificarea lor și informarea despre modul în care sunt utilizate.
Numai că, pentru mulți oameni, exercitarea acestor drepturi înseamnă în continuare să identifice instituția responsabilă, să caute o adresă de contact, să completeze o solicitare și să aștepte un răspuns.
Iar dacă o informație greșită a ajuns în evidențele mai multor instituții, corectarea ei poate deveni o problemă în sine.
Cred că putem face lucrurile mult mai simplu.
Să luăm un exemplu. Un cetățean descoperă că într-un registru public figurează o informație greșită despre el. Solicită corectarea, instituția verifică și constată că are dreptate.
De ce ar trebui apoi să descopere singur toate celelalte instituții care au preluat informația și să înceapă alte proceduri?
Dacă vrem interoperabilitate, ea trebuie să funcționeze și atunci când corectăm date, nu doar atunci când le colectăm sau le transmitem.
O eroare corectată într-un registru oficial nu ar trebui să continue să producă probleme în alte instituții.
Bineînțeles, fiecare instituție are responsabilitățile sale legale. Dar tocmai de aceea avem nevoie de reguli clare și de sisteme care comunică între ele.
Alte țări europene au făcut deja pași concreți
În Estonia există un serviciu numit Data Tracker, prin care cetățenii pot consulta informații despre operațiunile efectuate asupra datelor lor în sistemele publice conectate.
În Belgia există mecanisme asemănătoare de transparență a consultărilor de date.
Spania a mers și pe o altă direcție: a introdus obligația ca instituțiile publice vizate de lege să publice electronic evidența activităților de prelucrare a datelor. Cu alte cuvinte, cetățeanul poate afla mai ușor ce informații utilizează o instituție, în ce scop și în baza cărei legi.
Nu sunt sisteme perfecte și nici nu acoperă orice accesare posibilă. Dar arată că transparența poate deveni o funcționalitate normală a administrației.
Și în România avem deja o bază legală. Legea 242/2022 privind interoperabilitatea prevede jurnalizarea operațiunilor efectuate prin Platforma națională de interoperabilitate și informarea titularilor datelor.
Deci nu pornim de la zero.
Întrebarea este cum transformăm aceste prevederi în servicii pe care cetățeanul chiar le poate folosi și cum acoperim situațiile care nu intră în mecanismul actual.
Cum văd eu protecția datelor personale în România
Cred că ar trebui să urmărim câteva schimbări foarte concrete.
În primul rând, fiecare cetățean ar trebui să aibă acces simplu la informațiile despre utilizarea datelor sale de către instituțiile publice. Să poată verifica istoricul accesărilor care pot fi comunicate legal, să înțeleagă scopul lor și să solicite verificarea unei operațiuni suspecte.
Nu trebuie să inventăm încă o platformă dacă putem construi această funcționalitate în infrastructura digitală pe care statul o dezvoltă deja.
În al doilea rând, trebuie să reducem colectarea inutilă de date personale.
Mi se pare greu de justificat ca, în 2026, să continuăm să cerem copii ale actului de identitate în situații în care identitatea poate fi verificată electronic și nu există o obligație legală de păstrare a copiei.
La fel, CNP-ul nu ar trebui tratat ca o parolă. Este un identificator personal, nu un secret care poate garanta singur identitatea cuiva.
Cu cât colectăm și păstrăm mai multe informații fără să avem nevoie de ele, cu atât creștem riscurile pentru cetățeni.
În al treilea rând, instituțiile publice trebuie să fie mult mai transparente în legătură cu datele pe care le gestionează.
Fiecare instituție are obligații privind protecția datelor și, în condițiile GDPR, trebuie să aibă un responsabil desemnat. Dar câte instituții publică informații clare și actualizate? Câte pot demonstra că își țin evidența prelucrărilor și că au proceduri funcționale pentru solicitările cetățenilor?
Nu vreau să plec de la presupunerea că toate instituțiile încalcă legea. Vreau să avem date, să verificăm și să corectăm acolo unde există probleme.
Iar în domenii sensibile, cum este sănătatea, transparența trebuie să fie însoțită de garanții și mai riguroase. Pacientul trebuie să știe cum îi sunt protejate informațiile medicale și să poată verifica accesările nejustificate, fără să fie afectată îngrijirea medicală.
Ce vreau să fac în Parlament
Lucrez la un pachet de propuneri care urmărește tocmai aceste probleme: transparența accesării datelor, protejarea CNP-ului și a documentelor de identitate, corectarea informațiilor între registre și responsabilitatea instituțiilor publice.
În paralel, vreau să verificăm cât de bine este aplicată legislația pe care o avem deja.
Asta înseamnă solicitări de informații către Autoritatea Națională de Supraveghere a Prelucrării Datelor cu Caracter Personal și Autoritatea pentru Digitalizarea României, verificarea obligațiilor instituțiilor publice și identificarea acelor prevederi legale care trebuie completate.
Nu cred că avem nevoie de legi noi pentru fiecare problemă. Uneori avem nevoie doar ca legea existentă să fie respectată și aplicată prin servicii care funcționează.
Dar acolo unde există lacune, trebuie să intervenim.
Pentru mine, digitalizarea administrației nu înseamnă doar să mutăm formularele pe internet sau să conectăm bazele de date ale statului.
Înseamnă și să schimbăm relația dintre cetățean și instituții.
Vreau un stat care nu îți cere de zece ori aceeași informație. Un stat care îți poate spune de ce ți-a folosit datele. Care își corectează greșelile fără să te pună pe drumuri. Și care poate demonstra că informațiile tale sunt protejate.
Nu putem construi încredere în serviciile digitale ale statului dacă cetățeanul nu are transparență asupra modului în care îi sunt utilizate datele.
Am vorbit mult despre cum facem statul mai eficient cu ajutorul tehnologiei.
Cred că a venit momentul să vorbim la fel de serios și despre cum folosim tehnologia pentru a-i oferi cetățeanului mai mult control în relația cu statul.
Pentru că digitalizarea nu ar trebui să însemne doar că statul știe mai multe despre noi.
Ar trebui să însemne și că noi știm mai multe despre ce face statul cu datele noastre.
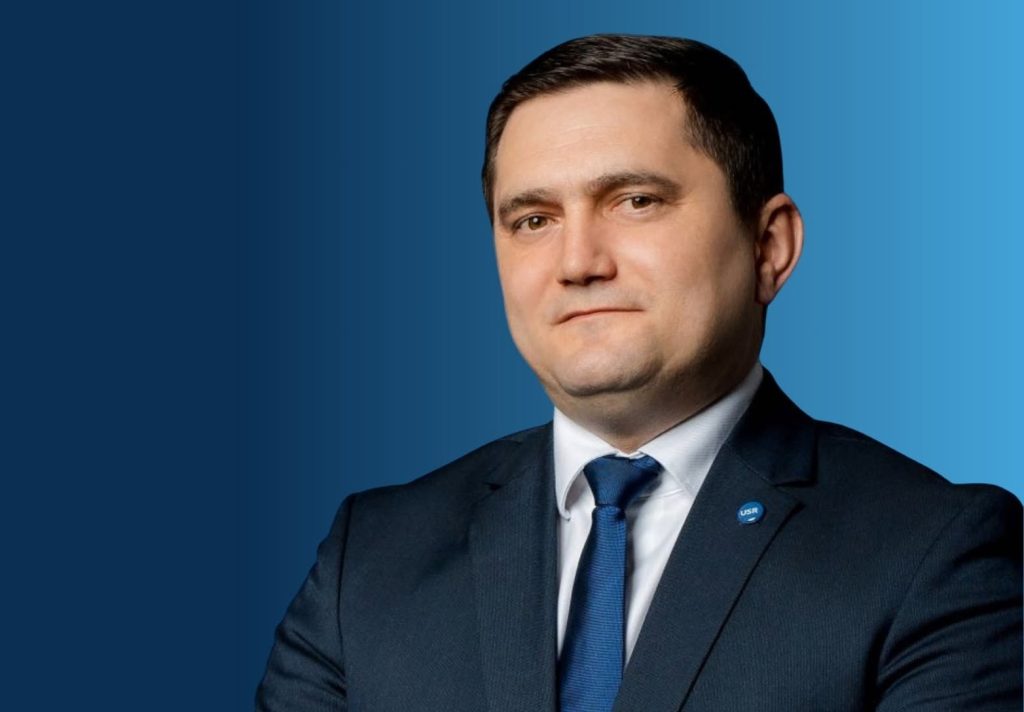
Despre Ciprian Rus,
Senator USR de Cluj din decembrie 2024, este absolvent al Facultății de Matematică și Informatică din cadrul Universității „Babeș-Bolyai” și are o experiență de peste 20 de ani în industria IT.
Vicepreședinte al USR Cluj, acesta ocupă funcția de președinte al Comisiei pentru comunicații, tehnologia informației și inteligență artificială din Senatul României și este membru al Comisiei juridice. Activitatea sa politică se concentrează pe digitalizarea administrației publice, reducerea birocrației, transparența cheltuielilor publice și utilizarea responsabilă a noilor tehnologii.